Friss Cloud hírek
Új AWS Nitro Sandboxes EKS, ECS és EC2 rendszerekhez
| Olvasási idő: < 1 perc |Az Amazon Web Services kiadja a Nitro Sandboxes nevű új eszközt a számítógépes feladatok biztonságosabb futtatásához. Ez az eszköz kis, hardveresen izolált virtuális gépeket hoz létre a Nitro rendszer használatával. A cégek mostantól biztonságosan futtathatnak nem megbízható kódot, AI agenteket és több ügyfél workloadját ugyanazon a szerveren. Ez a fejlesztés azért fontos, mert erős biztonságot nyújt a számítási sebesség vagy teljesítmény csökkenése nélkül. A felhasználók egyszerűen engedélyezhetik ezt a funkciót a meglévő cloud rendszereik módosításával. Végső soron ez a technológia segít csökkenteni a szerverköltségeket.
A DocumentDB Serverless 35%-kal jobb teljesítményt ad
| Olvasási idő: < 1 perc |
Az Amazon frissítette a DocumentDB Serverless adatbázis-szolgáltatást egy új platformverzióval, amely a korábbiaknál gyorsabb. Az új verzió akár 35 százalékkal is növeli a munkamennyiséget, amit az adatbázis egyszerre képes kezelni. Ez a frissítés azért fontos, mert segít az alkalmazásoknak gyorsabban és zökkenőmentesebben futni extra hardver nélkül. Az új adatbázisok automatikusan ezt a gyors verziót használják majd. A jelenlegi felhasználók pedig kiválaszthatják, mikor frissítik a régebbi adatbázisaikat az új sebességelőnyök eléréséhez.
Az AWS STS már támogatja a cross-partition federációt
| Olvasási idő: < 1 perc |
Az Amazon Web Services frissítette a Security Token Service rendszert a cross-partition federáció támogatásához a digitális identitások számára. Ez az új funkció lehetővé teszi, hogy az egyik cloud partíción lévő workloadok biztonságosan szerezzenek ideiglenes hozzáférési credentialöket egy másik partíción lévő szerepkörhöz. A partíciók különálló cloud régiócsoportok, amelyek között általában szigorú biztonsági korlátok vannak. Korábban a cégeknek állandó hozzáférési kulcsokat kellett használniuk, ami biztonsági kockázatot jelentett. Mostantól a rendszerek rövid ideig érvényes tokeneket használhatnak helyettük, ami nagyban javítja a teljes cloud biztonságot és megkönnyíti a központi műveletek kezelését.
Az AWS Glue frissítés 100 új natív connectort tartalmaz
| Olvasási idő: < 1 perc |
Az Amazon Web Services frissítette az AWS Glue adateszközét, hogy 100 új beépített connectort tartalmazzon a népszerű online szoftverekhez és alkalmazásokhoz. A múltban a dolgozóknak egyedi kódot kellett írniuk az adatok átmozgatásához. Mostantól a cégek egyszer beállíthatják a kapcsolatot, és könnyen újrafelhasználhatják a különböző adatfeladatokhoz a standard biztonsági szabályokkal. Ezek az új kapcsolatok számos üzleti területet lefednek, beleértve a pénzügyet, a marketinget, a HR-t és az AI-t. Ez a frissítés azért fontos, mert időt takarít meg, és lehetővé teszi, hogy a különböző csapatok egy helyen gyűjtsék és elemezzék az adataikat, elkerülve a komplex technikai beállításokat.
Új CloudWatch Logs fiókszintű megőrzési szabályzat
| Olvasási idő: < 1 perc |
Az Amazon CloudWatch Logs lehetővé teszi a felhasználók számára, hogy fiókszintű szabályokat állítsanak be a log adatok megőrzésére. Ahelyett, hogy minden egyes log csoportot egyenként frissítenének, a cégek mostantól egyetlen szabállyal egyszerre több logra is alkalmazhatják a beállításokat. Ez az új funkció segíti a biztonsági csapatokat abban, hogy minden log tárolás könnyen megfeleljen a vállalati szabályoknak és jogi követelményeknek. A felhasználók alkalmazhatják ezeket a szabályokat az összes logra vagy csak bizonyos csoportokra, és a rendszer automatikusan a leghosszabb tárolási időt választja, ha a szabályok átfedik egymást. Ez a frissítés időt takarít meg a dolgozóknak, és a legtöbb régióban további költségek nélkül elérhető.
Cloudflare D1 control plane skálázás millió database-re
| Olvasási idő: < 1 perc |
A Cloudflare újratervezte a D1 serverless database menedzsment rendszerét, hogy egyszerre millió database-t tudjon támogatni. Az frissítés megszünteti a központi szűk keresztmetszeteket, amelyek korábban lelassították a működést, eventual consistency és okos retry metódusok használatával. Ez a hír azért fontos, mert megmutatja, hogyan tudnak a cloud szolgáltatások masszívan skálázódni meghibásodás nélkül. A változás hatása az, hogy a fejlesztők mostantól hatalmas mennyiségű database-t futtathatnak simán és megbízhatóan a platformon. A felhasználók jobb teljesítményt és kevesebb megszakítást fognak tapasztalni az adatok cloudban történő kezelése során.
Google Cloud self-managed VMware Cloud Foundation érkezett
| Olvasási idő: < 1 perc |
A Google Cloud most egy olyan új szolgáltatást kínál, amellyel a cégek VMware szoftvereket futtathatnak dedikált fizikai szervereken huszonkét globális régióban. Ez a kiadás teljes irányítást és root hozzáférést biztosít az ügyfeleknek saját rendszerfrissítéseik és szoftverlicenceik kezeléséhez. Ez azért fontos, mert így igazodik a többi nagy cloud provider, például az Amazon és az Oracle által már biztosított hasonló opciókhoz. A fő hatás az, hogy a vállalkozások mostantól könnyen áthelyezhetik meglévő VMware alkalmazásaikat a cloudba, miközben teljes felelősséget vállalnak azok futtatásáért és karbantartásáért. Ez nagyobb rugalmasságot biztosít a technikai csapatok számára a cloud infrastruktúra pontosan az ő preferenceik szerinti kezeléséhez.
Itt a Bumpy, egy fájl alapú verziókezelő eszköz a kódhoz
| Olvasási idő: < 1 perc |
A Varlock nevű cég kiadott egy Bumpy nevű új szoftvereszközt, amely segít a fejlesztőknek a szoftververziók és frissítések kezelésében. Ezt az eszközt kifejezetten nagy codebases számára tervezték, ahol sok projektet tartanak együtt egy helyen. A Bumpy egyszerű szöveges fájlok segítségével követi nyomon a változásokat, és segít a készítőknek előkészíteni a szoftvert a nyilvános kiadásra. Ez azért fontos, mert friss alternatívát kínál az olyan régebbi eszközökhöz, mint a Changesets, így hasznosabb funkciókat és nagyobb rugalmasságot biztosít a fejlesztőknek. Ennek a kiadásnak az a hatása, hogy a szoftveres csapatok egyszerűbb és simább módon frissíthetik a kódjukat és oszthatják meg a változtatásokat a felhasználókkal.
Új pg_vectorsearch bővítmény érkezett a PostgreSQL-hez
| Olvasási idő: < 1 perc |
A Tiger Data nevű vállalat kiadott egy új, nyílt forráskódú eszközt pg_vectorsearch néven PostgreSQL adatbázisokhoz. Ez az eszköz segít a számítógépeknek sokkal gyorsabban keresni az olyan összetett adatok között, mint a szövegek és a képek. Ellentétben a régebbi eszközökkel, amelyek sok számítógépes memóriát igényelnek és sokáig tart a beállításuk, ez az új eszköz okos adatszervezést és tömörítést használ. Ez azért fontos, mert olcsóbbá és egyszerűbbé teszi az AI adatokkal való munkát a vállalkozások számára. Ennek eredményeként a fejlesztők kevesebb hardverrel és jobb teljesítménnyel építhetnek és futtathatnak okos keresési funkciókat.
Friss AI hírek
A ChatGPT Enterprise már elérhető az AWS Marketplace-en
| Olvasási idő: < 1 perc |
Az OpenAI elérhetővé tette a ChatGPT Enterprise termékét az AWS Marketplace-en keresztül történő vásárlásra. Ez azt jelenti, hogy a vállalkozások mostantól megvásárolhatják ezt a fejlett AI eszközt az Amazon Web Services meglévő fiókjaik és számlázási rendszereik használatával. Ez a kiadás azért fontos, mert sokkal egyszerűbbé és gyorsabbá teszi a vásárlási folyamatot az Amazon szolgáltatásait már használó cégek számára. A szervezeteknek nem kell új fizetési rendszereket beállítaniuk. Ennek a változásnak a hatására valószínűleg több vállalat fogja bevezetni a vállalti mesterséges intelligencia eszközöket a napi munkájuk javítására.
Olcsóbb és okosabb lett az új Claude Fable 5.2 modell
| Olvasási idő: < 1 perc |
Az Anthropic elindította a csúcskategóriás AI modelljeinek új verzióit, a Claude Fable 5.2-t és Mythos 5.2-t. Ezek a frissített modellek jobb kódolási pontszámokkal rendelkeznek, ami azt jelenti, hogy sokkal jobbak a programok írásában és javításában. A teljesítménybővítés mellett a cég csökkentette az eszközök használati árát is. Ez a kiadás azért fontos, mert a fejlett mesterséges intelligenciát erősebbé és megfizethetőbbé teszi a fejlesztők számára világszerte. Ennek eredményeként valószínűleg több vállalat fogja használni ezeket az eszközöket a szoftverek gyorsabb és olcsóbb építésére.
Új nyílt AI-native stack Kubernetes-re az agentekhez
| Olvasási idő: < 1 perc |
A Google Cloud bemutatott egy új nyílt forráskódú szoftver stacket Kubernetes-re, amely segít a szervezeteknek nagyszabású production AI workloadok hatékony futtatásában. Ez a stack olyan eszközöket tartalmaz, mint az OpenRL a reinforcement learninghez és az llm-d a distributed inference-hez az elpazarolt hardver és a lassú válaszidők megoldására. Lehetővé teszi a csapatok számára, hogy biztonságosan és költséghatékonyan futtassanak nyílt súlyú modelleket a saját privát környezetükben. Ennek a kiadásnak a fő jelentősége, hogy áthidalja a szakadékot a gépi tanulási kísérletezés és a vállalti infrastruktúra között. Végső soron ez segít a cégeknek fejlett AI agenteket építeni.
A Claude Fable 5.2 már elérhető az AWS GovCloud-on
| Olvasási idő: < 1 perc |
Az Anthropic elérhetővé tette fejlett AI modelljét, a Claude Fable 5.2-t az AWS GovCloud felületén az USA-beli szabályozott ügyfelek számára. Ezt a modellt olyan nehéz technikai feladatokhoz tervezték, mint a kódolás, a matematika és a kvantitatív pénzügy, ahol a pontosság kulcsfontosságú. Órákig vagy napokig képes önállóan dolgozni nagy projekteken, tesztelni a saját munkáját és problémákat megoldani több szoftver repositoryban. A kapcsolódó Claude Mythos 5.2 verzió szintén elérhető a kiberbiztonsági és biológiai kutatásokhoz. Ez a kiadás lehetővé teszi a kormányzati szervek számára a nagy teljesítményű mesterséges intelligencia biztonságos használatát.
Web Search API érkezett az Amazon Bedrock AgentCore-hoz
| Olvasási idő: < 1 perc |
Az Amazon Web Services kiadott egy új Web Search API-t az Amazon Bedrock AgentCore-hoz. Ez az eszköz lehetővé teszi a szoftverek és AI agentek számára az internetes keresést egyetlen egyszerű paranccsal. A fejlesztők rangsorolt keresési eredményeket kaphatnak szövegkivonatokkal, címekkel és linkekkel anélkül, hogy saját keresőrendszert kellene építenük. Ez a frissítés segít az AI alkalmazásoknak gyorsan és biztonságosan ellenőrizni a tényeket. A felhasználók webhely és idő szerint szűrhetik a kereséseket a standard Amazon eszközökön keresztül. Ennek hatására a cégek könnyen adhatnak hozzá hatékony webes keresési funkciókat az AI projektekhez.
Entire Git forge újat hoz a coding agents világában
| Olvasási idő: < 1 perc |
Az Entire nevű új platformot azért hozták létre, hogy megváltoztassa az emberek és az artificial intelligence közös kódírását. A hagyományos eszközök, például a pull requestek emberi csapatok számára készültek, és túl lassak a gyorsan dolgozó artificial intelligence agentek számára. Ez az új rendszer különleges bázisként szolgál, ahol az emberek és az okos coding programok sokkal gyorsabban oszthatják meg és javíthatják a kódot. Ez azért fontos, mert a jelenlegi szoftvereszközök nem működnek jól a modern artificial intelligence gyors tempójával. Ennek a változásnak a hatása az, hogy a szoftverfejlesztés sokkal gyorsabbá és egyszerűbbé válik, ahogy az emberek és az okos programok összefognak az alkalmazások építésében.
Perplexity AI agents tovább dolgoznak a tab zárás után
| Olvasási idő: < 1 perc |
A Perplexity elindított egy Teammates nevű új funkciót, amellyel az artificial intelligence agentek a böngészőfül bezárása után is folytatják a munkát. Ezek az okos agentek egyszerre több feladatot tudnak kezelni, és emlékeznek a korábbi beszélgetések részleteire anélkül, hogy új utasításokra lenne szükségük. Ez a frissítés azért fontos, mert az artificial intelligence eszközöket egyszerű segítőkből független dolgozókká alakítja, akik önállóan képesek hosszú és bonyolult projekteket kezelni. A felhasználókra gyakorolt hatás az, hogy rengeteg időt takarítanak meg, mivel nem kell megvárniuk a feladatok befejezését, vagy folyamatosan emlékeztetni a rendszert a következő lépésekre. Végül ez a technológia sokkal gyorsabbá és egyszerűbbé teszi a mindennapi számítógépes munkát mindenki számára.
Autonóm agent skálázási framework serverless alapon
| Olvasási idő: < 1 perc |
A szoftverminőség-biztosítási csapatok gyakran szembesülnek folyamatos tesztelési hibákkal, amelyek részletes bug ticktek készítését igénylik lépésekkel és képernyőképekkel. A probléma megoldására a cégek autonomous agenteket építenek ezen feladatok automatikus kezelésére. Ennek az artificial intelligence segédeszköznek az egy csapattól ötven csapatig történő skálázása azonban komoly technikai kihívásokat jelent. Egy új decision framework segít a mérnököknek eldönteni, hogy mikor érdemes egyszerű serverless technológiát használni, és mikor célszerű container rendszerekre váltani. Ez a döntés azért fontos, mert szabályozza a cég kiadásait és a rendszer futási hatékonyságát. A végső hatás az, hogy a nagy szervezetek zökkenőmentesen bővíthetik artificial intelligence segédeiket sebességvesztés vagy a büdzsé túllépése nélkül.
Docusign engineering új AI operating model bevezetés
| Olvasási idő: < 1 perc |
A Docusign a közelmúltban artificial intelligence alapú coding toolokat adott minden szoftvermérnökének, hogy sokkal gyorsabban írhassanak kódot. Kezdetben a cég csak szétosztotta az új eszközöket anélkül, hogy világos terv lett volna a mindennapi használatukra. A vezetők hamar rájöttek, hogy az eszközök egyszerű odaadása nem elég a szoftverfejlesztési kultúra megváltoztatásához. Ennek orvoslására a Docusign létrehozott egy operating model nevű rendszert, amely irányítja a csapatok közös munkáját az artificial intelligence-szel. Ez az új megközelítés segít mindenkinek biztonságosan és hatékonyan használni a technológiát minden projektben. A fő hatás az, hogy a fejlesztők mostantól okosabban dolgozhatnak és gyorsabban végezhetnek a feladatokkal a céges szabályok betartása mellett.
A Grab stabilabbá tette appját az AI kódok kezelésével
| Olvasási idő: < 1 perc |
A Grab egy népszerű mobil app vállalat, amely mesterséges intelligencia eszközöket használ, hogy segítse a szoftvermérnökeit a kód írásában. Ez az új technológia azonban nagyon nagy mennyiségű új kódot hoz létre, ami gyakran rejtett bugokhoz és app összeomlásokhoz vezet. A probléma megoldására a Grab egy új biztonsági rendszert hozott létre több védelmi réteggel a hibák korai kiszűrésére. Ez a rendszer úgy működik, hogy megállítja a hibákat, mielőtt azok megtörténnének, problémákat talál a kód tesztelése közben, és megakadályozza, hogy a leállások elérjék a felhasználókat. Ez azért fontos, mert így a mobil app zökkenőmentesen fut, és a felhasználók elkerülik a frusztráló leállásokat. Végül ez a stratégia lehetővé teszi a cég számára a gyors AI eszközök biztonságos használatát.
Miért akarja az AWS, hogy ne figyeljék az AI ügynököket?
| Olvasási idő: < 1 perc |
Az Amazon Web Services meg akarja változtatni a szoftverfejlesztők mesterséges intelligencia eszközeinek használatát olyan rendszerek bevezetésével, amelyek önállóan is képesek dolgozni. Jelenleg a fejlesztők sok időt pazarolnak az AI segítők által elkövetett apró hibák folyamatos figyelésére és javítására. A probléma megoldására az AWS olyan eszközöket hozott létre, mint a Kiro és a Kiro Crew, amelyek lehetővé teszik, hogy az AI ügynökök kevesebb emberi felügyelet mellett kezeljék a nagyobb feladatokat. Ezeket az okos rendszereket úgy tervezték, hogy emlékezzenek a korábbi munkákra, és más AI botokkal együttműködve hajtsanak végre összetett projekteket. Ez a változás azért fontos, mert időt takarít meg a fejlesztőknek, és lehetővé teszi, hogy a rutinmunkák helyett a nagyobb kreatív ötletekre fókuszáljanak. Végül ez a technológia sokkal gyorsabbá és hatékonyabbá teszi a szoftverkészítést a cégek számára világszerte.
A szoftvergyárban a mérnökök folyamatmérnökök lesznek
| Olvasási idő: < 1 perc |
A mesterséges intelligencia megváltoztatja a számítógépes programok építésének módját azáltal, hogy nagyon megkönnyíti a kódírást. Mivel a kódírás már nem a fő kihívás, a szoftverfejlesztőknek mostantól a teljes gyártási rendszer menedzselésére kell összpontosítaniuk. Ezek a dolgozók process engineer szerepkörre váltanak, akik megtervezik és felügyelik az automatizált eszközök együttműködését. Ez a váltás azért fontos, mert megváltoztatja a tech szakemberek napi munkáját, és felgyorsítja az új technológiák létrehozását a vállalatoknál. Ennek a változásnak a hatására a szoftverek készítése gyorsabbá, olcsóbbá válik, és jobban támaszkodik az automatizált rendszerekre a nagyszámú manuális kóder helyett.
Hogyan vizsgálhatsz 4x több AI kódot olvasás nélkül
| Olvasási idő: < 1 perc |
A szoftverfejlesztők ma már mesterséges intelligenciát használnak a kód írásához, sokkal gyorsabban, mint korábban. Az új kódok hatalmas növekedése miatt a csapatok képtelenek mindenegyes sort elolvasni a hibák ellenőrzéséhez. A hagyományos soronkénti olvasás helyett a fejlesztők öt kulcsfontosságú területre fókuszálva tanulják meg áttekinteni a szoftvereket. Ez az új stratégia lehetővé teszi a mérnöki csapatok számára, hogy biztonságosan kezeljenek négyszer több kódot anélkül, hogy az egész idejüket szövegolvasással töltenék. A fő hír az, hogy az okos review szokások révén a vállalatok megbízhatnak az AI munkájában anélkül, hogy mindent manuálisan ellenőriznének. Ennek a váltásnak az a hatása, hogy a szoftverprojektek sokkal gyorsabban növekedhetnek, miközben továbbra is fenntartják a magas minőséget és biztonságot.
Blog cikkek
AWS European Sovereign Cloud: így tesztelik a függetlenséget
Kubernetes Ingress és Gateway API: forgalom a cluster felé
WordPress: Az AWS Lightsail is elengedte a Bitnami kezét
AWS Lambda SnapStart most már container image esetén is
Kubernetes Service-ek: ClusterIP, NodePort és LoadBalancer
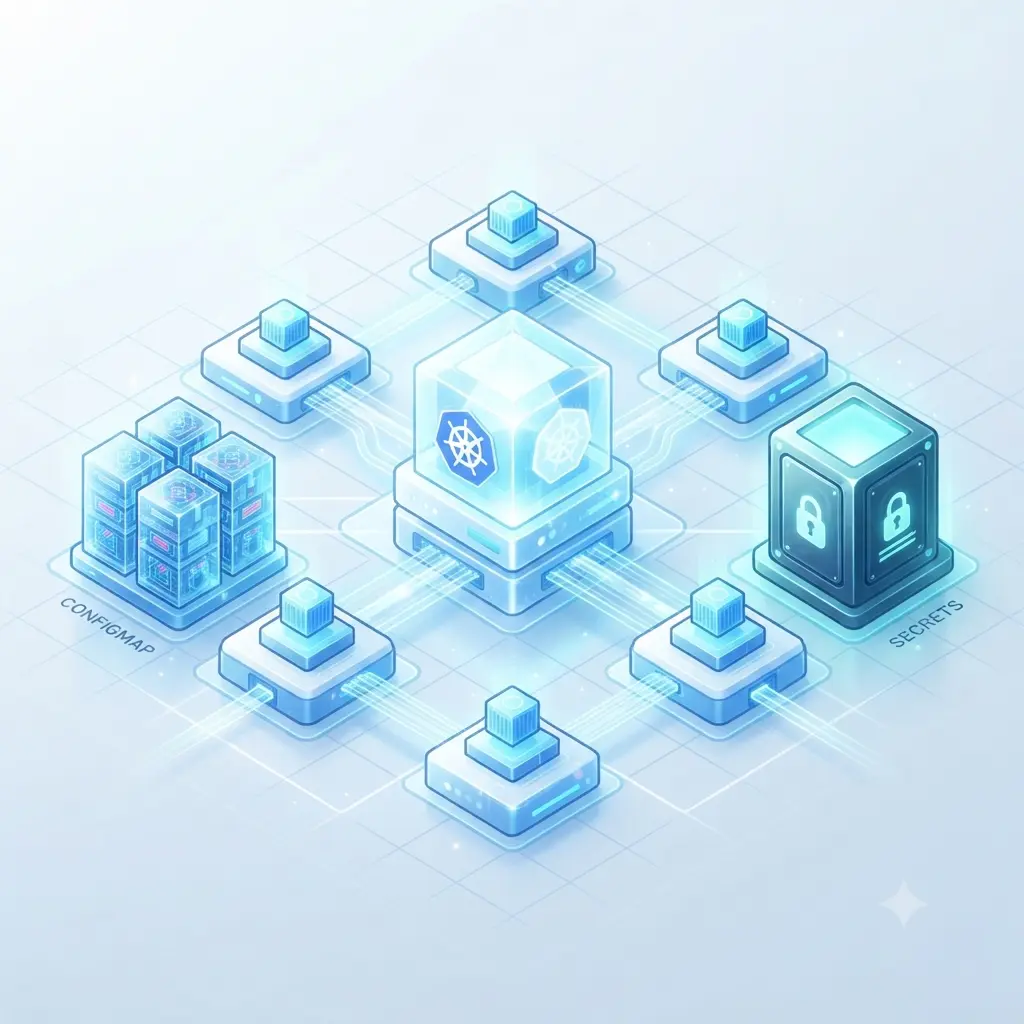
Bizalmas adatok és konfiguráció kezelése Kubernetesben
Kubernetes: hogyan marad meg az adat, ha egy Pod törlődik?

Helm és Kustomize: a konfigurációkezelés újabb módjai
Határidők / Események
Az AWS 2026. december 31-től a ListRegions, GetAccountInformation és GetContactInformation CloudTrail eseményeket az Account Settings oldal használatakor már nem a billingconsole.amazonaws.com, hanem kizárólag az account.amazonaws.com event source-szal naplózza.
Ez a változás nem okoz közvetlen hibát, de az a SIEM-szabály, riasztás vagy automatizmus, amely a régi event source-ra épít, nem fog eseményt találni, így a naplózásból adat maradhat ki.
📅 Határidő: 2026. december 31.
🛠️ Mi a teendő?
- Keresd meg a SIEM-ben, riasztásokban, EventBridge szabályokban, Lambdákban és compliance ellenőrzésekben a billingconsole.amazonaws.com event source-ra épülő szűrőket.
- Frissítsd őket az account.amazonaws.com event source-ra a három érintett eseménynévnél (ListRegions, GetAccountInformation, GetContactInformation) 2026. december 31. előtt.
A Google Cloud 2027. január 5-től módosítja a Cloud DNS CNAME chasing működését. Eddig a CNAME lánc követése csak egy osztályon belül történt: vagy a response policy-k, privát zónák és Compute Engine belső DNS nevek között, vagy a publikus zónákon belül. Az új működés a VPC névfeloldási sorrendjét követi minden további lekérdezésnél, így a lánc a publikus és a privát oldal között is átjárhat.
Ha a privát zónáid vagy response policy-jaid doménnevei átfednek publikus CNAME célokkal, a lekérdezések váratlan belső IP-címre oldódhatnak fel, vagy névfeloldási hibát adhatnak. Ahol eddig NXDOMAIN volt a válasz, ott ezután egy másik oldali zóna rekordja is találhat, de NXDOMAIN is maradhat, ha a megfelelő zónában nincs rekord.
Nincs teendőd, ha nem támaszkodsz CNAME chasingre, vagy a releváns CNAME válaszok nem érintik a másik oldali zónák rekordjait.
📅 Határidő: 2027. január 5.
🛠️ Mi a teendő?
- Vizsgáld meg a privát → publikus eseteket: olyan CNAME válaszokat a response policy-kből és privát zónákból, amelyek célja nem található privát rekordként. Ezek eddig NXDOMAIN-t adtak, ezután publikus rekordra is találhatnak.
- Vizsgáld meg a publikus → privát eseteket: olyan publikus zónabeli CNAME válaszokat, amelyek célja nem található publikus rekordként. Ezek ezután response policy-re vagy privát zónabeli rekordra is találhatnak.
- Teszteld a lekérdezési útvonalakat dig vagy nslookup eszközzel, hogy azonosítsd a CNAME chasing helyzeteket 2027. január 5. előtt.
- Az általad kezelt CNAME láncoknál állíts be azonos TTL-t a lánc minden rekordján.
Miért történik?
A preview API verziók értékelésre és korai tesztelésre valók, nem hosszú távú produkciós használatra. Az Azure verziózási szabályzata szerint egy újabb stabil vagy preview verzió megjelenése után a korábbi preview verziók már 90 nap múlva megszűnhetnek. Produkciós terheléshez lehetőleg stabil, támogatott API verziót használj.
📅 Határidő: 2027. január 31.
🛠️ Mi a teendő?
1. Feltérképezés: keresd a 2026-03-01-preview előfordulásait a kódban, a konfigurációkban, a scriptekben és a REST kérésekben. SDK esetén nézd meg a csomag release notes-át, hogy melyik API verziót használja.
2. Frissítés: cseréld a verziót egy támogatott, stabil API verzióra.
3. Tesztelés és élesítés: ellenőrizd a változásokat, és 2027. január 31. előtt telepítsd minden érintett környezetben.
Service Health tracking ID: SH8B-Q4G
A Microsoft bejelentette az Azure Key Vault API-k eddigi egyik legjelentősebb változását. Ha az infrastruktúrádat kódból építed (IaC), erre nagyon oda kell figyelned!
🗓️ Kulcsfontosságú dátumok-
2026. február: Megjelenik a
2026-02-01API verzió, ahol már az Azure RBAC lesz az alapértelmezett modell az új vault-oknál. -
2027. február 27.: Minden korábbi API verzió kivezetésre kerül (Retirement).
Eddig az új Key Vault-ok alapértelmezés szerint "Access Policy" (örökölt hozzáférési szabályok) módban jöttek létre. Az új API verzióval ez megfordul:
-
RBAC az új alapértelmezett: Minden újonnan létrehozott vault Azure RBAC-re lesz állítva, hacsak nem jelzed explicit módon az ellenkezőjét.
-
IaC hibaforrás: Ha a Terraform vagy Bicep scriptjeid nem tartalmazzák az explicit konfigurációt, az új vault-ok RBAC módban jönnek létre, a korábbi Access Policy-k pedig nem fognak működni.
Megerősítem a Microsoft javaslatát: Migrálj Azure RBAC-re! Ez sokkal granuláltabb, biztonságosabb és a modern Azure standard-oknak megfelelő megoldás.
Teendők:
-
Ellenőrizd a meglévő Key Vault-jaidat, és készíts tervet az RBAC-re való áttérésre.
-
Frissítsd a CLI, PowerShell, ARM, Bicep és Terraform sablonjaidat.
-
Ha ragaszkodsz a régi Access Policy modellhez, az új API verzióra való váltáskor explicit módon be kell állítanodezt a sablonjaidban, különben az automatizációid elhasalnak.
Ne várd meg 2027-et, az új API-val járó változások már jövő februártól élesednek az új erőforrásoknál!
🗓️ Határidő: 2027. április 30.
🛠️ Mi a teendő?
Kockázatok és biztonsági sebezhetőségek elkerülése érdekében frissítsd az Azure App Service-en futó Node.js alkalmazásaidat a Node 24 LTS verzióra a megadott határidő előtt.
Az Azure Portalon a Service Health / Health advisories menüpont alatt követheted az érintett erőforrásokat (Tracking ID: 9Z2G-WGG).

AWS Health event type: AWS_ACCOUNT_PLANNED_LIFECYCLE_EVENT